從數據泄露到實體破壞
France 24分析稱,10月發生的攻擊波及法國約700家超市,溫控軟件被侵入,部分冷櫃溫度升至80°C,導致大量食品報廢。法國政府把事件歸咎於與伊朗革命衛隊有關的網絡單位;這是法方歸因,不能作爲本文獨立覈實的結論。8月法國財政部門還曾通知近68萬名納稅人,其個人及稅務資料被盜。
“歐洲最嚴重”取決於統計口徑
安全公司UpGuard把法國稱爲歐洲遭數據泄露最嚴重的大型司法轄區,但文章同時指出,其他指標可能得到不同排名:Sophos觀察到過去一年德國、意大利被勒索軟件團伙列出的受害者更多;微軟報告則指烏克蘭客戶最頻繁受到網絡威脅影響。因此不宜把一個公司的說法寫成無爭議的歐洲總排名。
更新與供應商隔離是核心問題
報道引述溫控設備供應商Danfoss稱,多數遭攻擊產品已過支持期,不再接收軟件或安全更新。專家認爲,集中化服務讓單一供應商漏洞能夠影響大量機構。文章討論的重點是維護更新、供應鏈責任及限制入侵後的擴散,而不是“所有聯網設備都會被攻破”。對加拿大商戶和家庭,這是檢查聯網設備是否仍獲支持的提醒,並非加拿大已發生同類事件的報告。
來源:France 24 原文。大魚新聞整理原創中文摘要,非逐字全文翻譯;信息以原報道時點爲準。
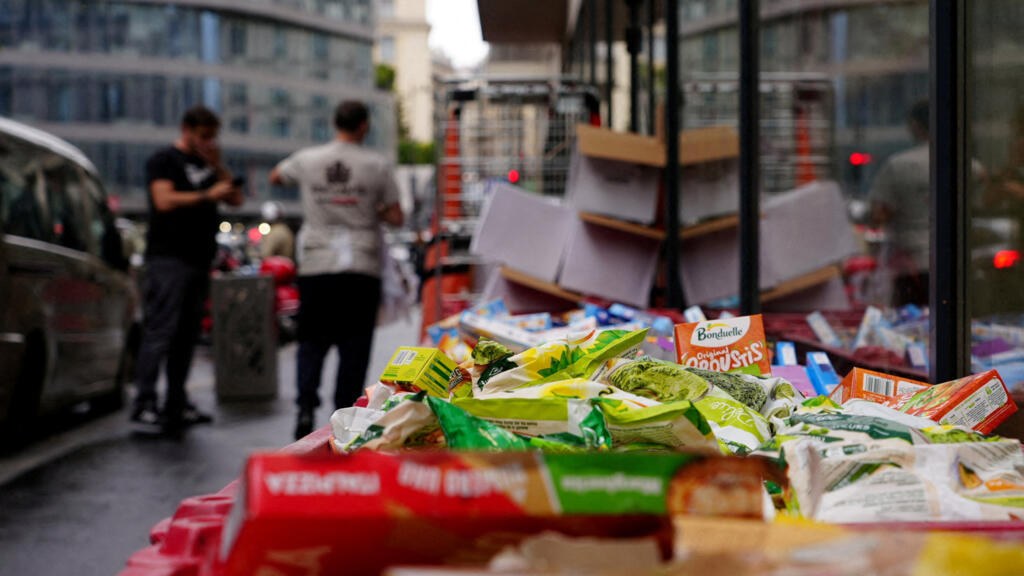
2026年10月13日巴黎Intermarché超市外的報廢食品。攝影:Lucien Libert / Reuters,經France 24刊登。
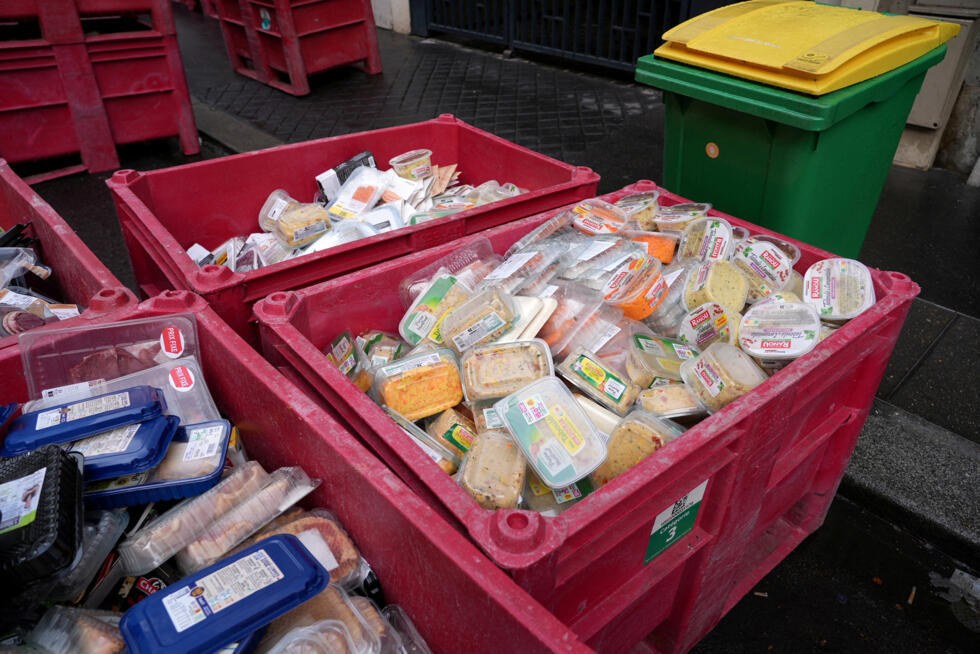
巴黎超市等待丟棄的變質食品,2026年10月13日。攝影:Lucien Libert / Reuters,經France 24刊登。